Bitaxe absichern: AxeOS ohne Passwort, Heimnetz, Hotspot und Fernzugriff
25. Oktober 2026 · 20 Min. Lesezeit

Ein Bitaxe hat keine Benutzerverwaltung. Wer die Oberfläche AxeOS im Browser öffnen kann, darf alles ändern: den Pool, die Auszahlungsadresse, das WLAN, Takt und Spannung und sogar die Firmware. Nach einem Passwort fragt der Miner nicht. Das ist kein Versehen, sondern eine Entscheidung der Entwickler: AxeOS ist für das private Heimnetz gebaut, und dort soll der Router schützen. Für dich heißt das: Wie sicher dein Miner ist, hängt fast vollständig davon ab, wer in dein Netz kommt und ob der Miner aus dem Internet erreichbar ist.
Mit vier Maßnahmen schließt du die wichtigen Wege. Gib den Miner nie per Portfreigabe ins Internet. Trenne ihn in ein eigenes Netz, wenn dein Router das kann. Halte das WLAN am Aufstellort stabil, denn nach jedem WLAN-Ausfall öffnet der Miner einen Hotspot ohne Passwort. Und lass dich vom Pool warnen, wenn deine Adresse keine Shares mehr bekommt. Wie das im Einzelnen geht und welche Schwachstellen am 25. Oktober 2026 offen sind, steht in diesem Guide. Alle Angaben zum Verhalten der Firmware haben wir im Quellcode von AxeOS 2.15.4 und unserem OSM-OS 2.15.3-osm nachgelesen.
- Wie AxeOS Zugriffe prüft
- Was ein Angreifer ändern kann
- Die Schwachstellen im Überblick, Stand Oktober 2026
- Zugriff im Alltag: IP-Adresse, bitaxe.local und Login
- Das Heimnetz aufteilen: IoT-Netz, Gastnetz, VLAN
- Fernzugriff ohne Portfreigabe
- Der offene Hotspot nach einem WLAN-Ausfall
- Firmware: Herkunft, Prüfsumme, Updates
- NerdQaxe und NerdOS: Einmalcode einschalten
- Die Auszahlungsadresse im Blick behalten
- Checkliste in 15 Minuten
- Häufige Fragen
Wie AxeOS Zugriffe prüft
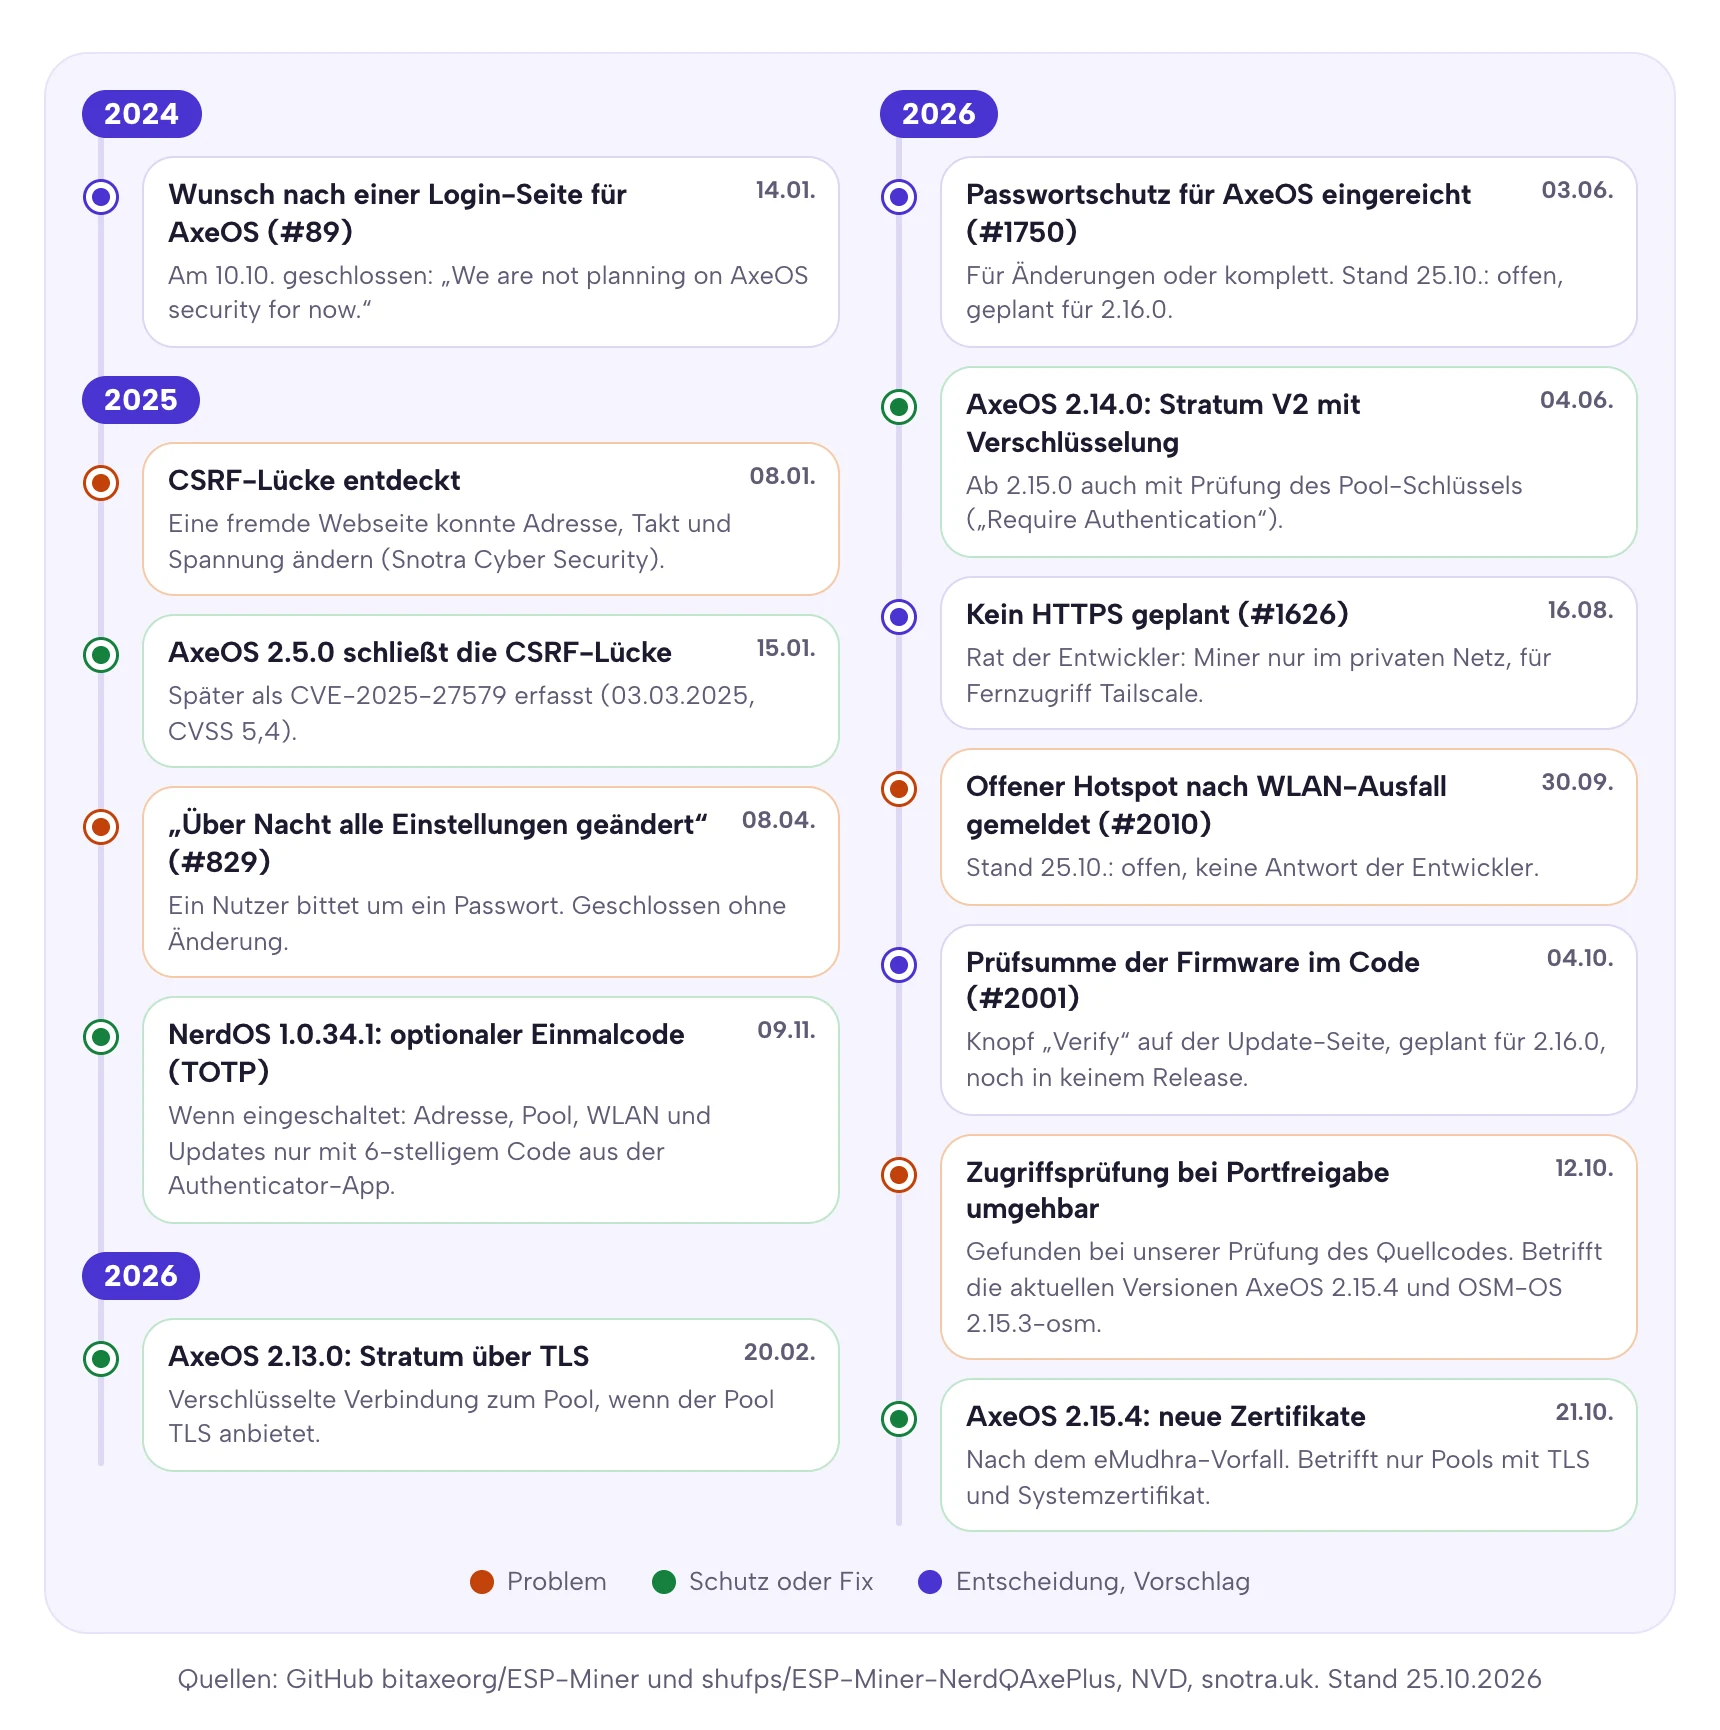
AxeOS ist ein kleiner Webserver auf dem ESP32-Chip des Miners. Er liefert auf Port 80 die Oberfläche aus und beantwortet die Schnittstelle unter /api. Über genau diese Schnittstelle speichert auch die Oberfläche selbst jede Einstellung. Verschlüsselt ist nichts davon: Die Verbindung läuft über HTTP, nicht über HTTPS. Einen Login gibt es nicht. Den Wunsch nach einer Login-Seite haben die Entwickler im Oktober 2024 abgelehnt (Issue #89): „We are not planning on AxeOS security for now.“ Einen Antrag auf HTTPS haben sie im August 2026 mit der Begründung geschlossen, der Bitaxe sei für ein privates Netz gedacht. Für den Zugriff von außen empfehlen sie Tailscale (Issue #1626).
Statt eines Passworts prüft AxeOS, woher eine Anfrage kommt. Erlaubt sind die drei privaten Adressbereiche nach RFC 1918: 10.0.0.0/8, 172.16.0.0/12 und 192.168.0.0/16. Wer eine Adresse aus diesen Bereichen hat, darf alles. Das klingt nach Schutz, ist aber nur eine Ortsangabe. Jedes Gerät in deinem Heimnetz hat eine solche Adresse: der Laptop, aber auch der Smart-TV, die Kamera mit veralteter Firmware und das Handy eines Gastes.
| Situation | Was AxeOS tut |
|---|---|
Anfrage aus 192.168.x.x, 10.x.x.x oder 172.16.x.x bis 172.31.x.x | erlaubt, ohne weitere Prüfung |
| gewöhnliche Anfrage aus dem Internet | abgelehnt mit Fehler 401 |
| Anfrage aus dem Internet über eine Portfreigabe | Prüfung lässt sich umgehen, siehe Schwachstellen |
| Miner im Einrichtungsmodus, Hotspot an | Prüfung aus, jede Anfrage erlaubt, nur der Firmware-Upload ist gesperrt |
Tailscale-Adresse 100.x.x.x ohne Umweg | abgelehnt, weil der Bereich 100.64.0.0/10 nicht in der Liste steht |
Ein Passwortschutz ist in Arbeit. Der AxeOS-Entwickler mutatrum hat im Juni 2026 eine Anmeldung per HTTP Basic Authentication eingereicht, wahlweise nur für Änderungen samt Firmware-Updates oder für die ganze Oberfläche (Pull Request #1750). Am 25. Oktober 2026 ist der Vorschlag noch nicht übernommen, als Ziel steht Version 2.16.0 im Raum. Auch mit Passwort bliebe eine Einschränkung: Ohne HTTPS geht das Passwort im Heimnetz unverschlüsselt über die Leitung. Bis dahin und auch danach gilt deshalb: Der wichtigste Schutz deines Miners ist dein Netz.
Was ein Angreifer ändern kann
Wer AxeOS erreicht, sieht dieselben Einstellungen wie du. Gleich gefährlich sind sie nicht. Am teuersten ist eine fremde Auszahlungsadresse, weil sie nicht auffällt: Der Miner rechnet weiter, der Lüfter läuft, das Display zeigt eine Hashrate. Nur der Lohn geht woanders hin. Eine solche Änderung ist ein einziger Aufruf der Schnittstelle und dauert keine Sekunde.
| Einstellung | Was passiert | Woran du es merkst | Gegenmittel |
|---|---|---|---|
| Stratum User, also die Auszahlungsadresse | Ein gefundener Block zahlt an die Adresse, die dort steht | Der Pool zählt für deine Adresse keine Shares mehr, obwohl der Miner läuft | Pool-Alarm, Adresse nach jedem Ausfall prüfen |
| Pool und Port | Deine Rechenleistung geht an einen fremden Pool | Wie oben: deine Pool-Statistik bleibt leer | Pool-Alarm |
| Fallback-Pool | Fällt der Hauptpool aus, rechnet der Miner für jemand anderen | Feld isUsingFallbackStratum in der API | Fallback mit deiner Adresse setzen |
| WLAN-Zugang | Der Miner verschwindet aus deinem Netz | offline, Hotspot „Bitaxe_XXXX“ taucht auf | Abschnitt Hotspot |
| Takt, Spannung, Lüfter | Hitze und Abstürze | Temperatur, Warnungen im Dashboard | AxeOS stoppt über 75 °C am Chip oder über 105 °C am Spannungsregler |
| Firmware | Alles oben, dauerhaft und für die Oberfläche unsichtbar | nicht zuverlässig | per USB neu flashen, Abschnitt Firmware |
Ab Werk steht im Feld Stratum User nicht deine Adresse. Das offizielle AxeOS bringt eine voreingestellte Adresse mit, Händler-Firmware oft eine eigene. Wer den Miner nur auspackt und anschließt, mint für jemand anderen, und zwar ganz ohne Angreifer. Die Einrichtung deiner eigenen Adresse erklärt die Einrichtungsanleitung, die Felder im Detail der Artikel AxeOS erklärt.
Die Schwachstellen im Überblick, Stand Oktober 2026
Für AxeOS gibt es bisher genau eine offiziell erfasste Sicherheitslücke mit CVE-Nummer, und die ist seit Anfang 2025 behoben. Die übrigen Punkte sind entweder so gewollt, wie das fehlende Passwort, oder offen gemeldet. Die Grafik zeigt alle Wege, auf denen jemand an deinen Miner kommt, mit dem Stand vom 25. Oktober 2026.
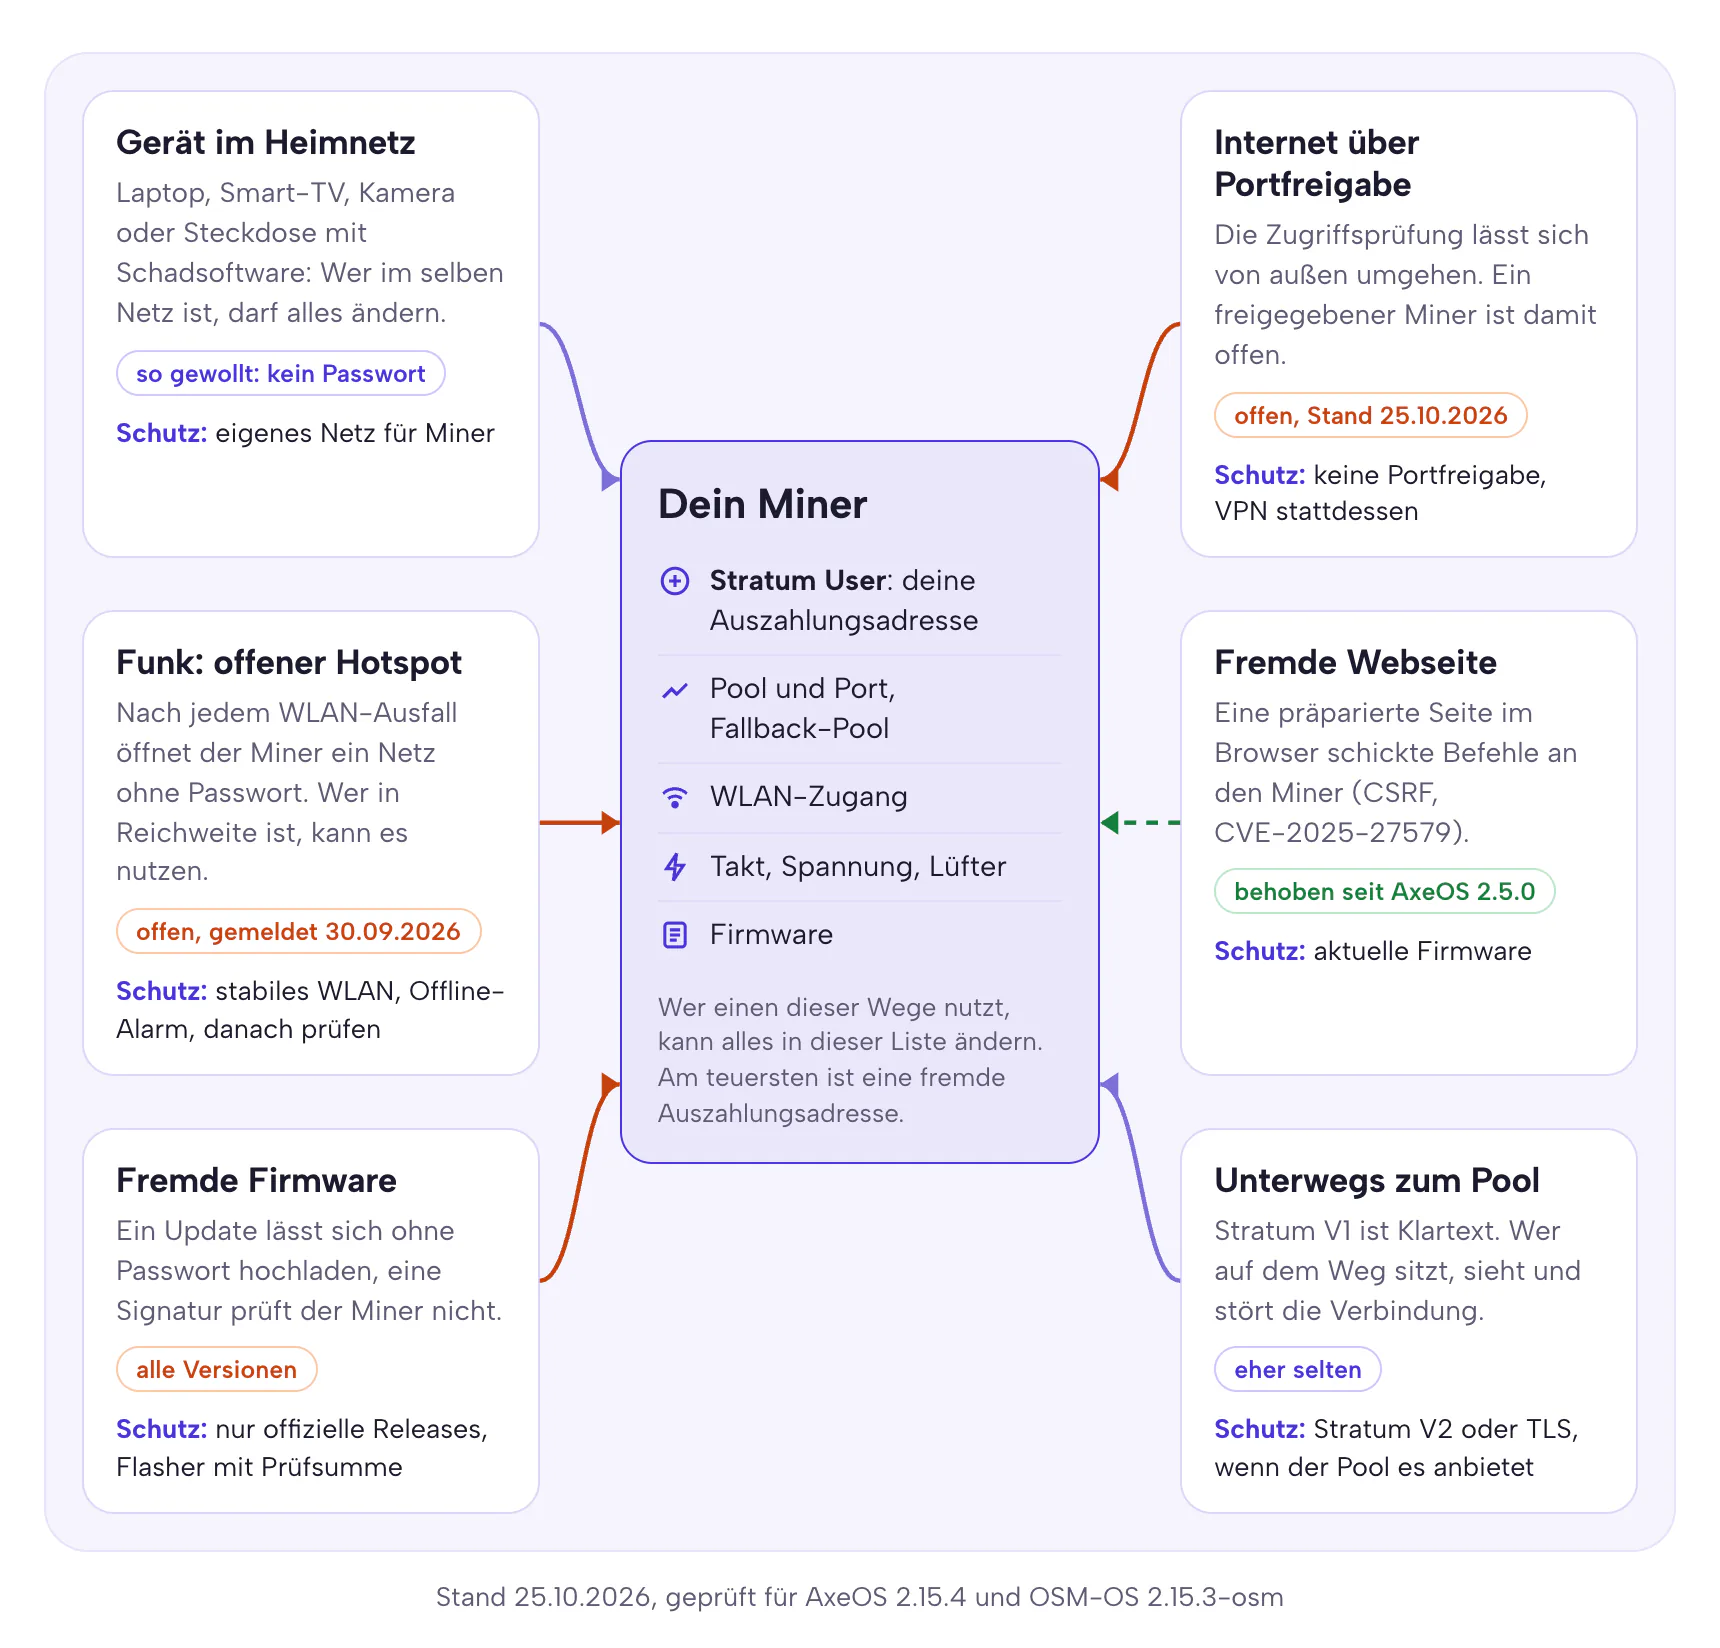
Fremde Webseiten (CSRF): behoben seit AxeOS 2.5.0
Im Januar 2025 fand Shaun von Snotra Cyber Security heraus, dass eine präparierte Webseite über den Browser eines Nutzers Befehle an einen Bitaxe im selben Netz schicken konnte: andere Auszahlungsadresse, anderer Takt, andere Spannung (Bericht vom 8. Januar 2025). AxeOS 2.5.0 vom 15. Januar 2025 schließt die Lücke. Die Entwickler schrieben dazu: „This update has a critical fix for a CSRF vulnerability.“ Erfasst ist sie als CVE-2025-27579 mit dem Schweregrad 5,4 von 10. Wer noch eine Version vor 2.5.0 betreibt, sollte sofort aktualisieren.
Zugriffsprüfung bei Portfreigabe umgehbar: offen
Bei unserer Prüfung des Quellcodes für den Monitoring-Artikel ist uns im Oktober 2026 aufgefallen, dass sich die Herkunftsprüfung von AxeOS für Anfragen aus dem Internet umgehen lässt. Wer seinen Miner per Portfreigabe erreichbar macht, gibt damit jedem im Internet die volle Kontrolle, auch über die Firmware. Betroffen sind AxeOS 2.15.0 bis 2.15.4 und OSM-OS 2.15.x, Version 2.14 und älter nicht. Auch der Entwicklungsstand von AxeOS vom 21. Oktober 2026 ändert daran nichts. Die technischen Einzelheiten veröffentlichen wir erst, wenn ein Fix verfügbar ist, damit dieser Artikel keine Anleitung wird. Für dich zählt eine Regel: Ein Miner gehört nicht per Portfreigabe ins Internet. Wie du eine bestehende Freigabe findest, steht im Abschnitt Fernzugriff. Sobald OSM-OS die Lücke schließt, ergänzen wir es hier mit der Versionsnummer.
Offener Hotspot nach jedem WLAN-Ausfall: offen
Verliert der Miner sein WLAN, öffnet er einen Einrichtungs-Hotspot ohne Passwort. Solange der läuft, nimmt AxeOS jede Einstellung an, auch eine neue Auszahlungsadresse. Gemeldet ist das seit dem 30. September 2026 (Issue #2010), eine Antwort der Entwickler gibt es bis heute nicht. Was genau passiert und wie du das Risiko kleinhältst, steht im Abschnitt Hotspot.
Firmware ohne Signatur: gilt für alle Versionen
Ein Bitaxe prüft beim Update, ob die Datei ein gültiges Firmware-Abbild ist, aber nicht, von wem sie stammt. Eine Signaturprüfung mit Secure Boot ist nicht eingeschaltet. Wer AxeOS erreicht, kann deshalb jede Firmware einspielen, die für den Chip gebaut ist. Eine manipulierte Firmware kann eine fremde Adresse fest einbauen und in der Oberfläche trotzdem deine anzeigen. Abhilfe schaffen nur zwei Dinge: niemanden an AxeOS lassen und Firmware nur aus offiziellen Releases einspielen.
Zertifikate für TLS-Pools: behoben in AxeOS 2.15.4
Seit AxeOS 2.13.0 kann der Miner verschlüsselt per TLS mit dem Pool sprechen. Im Modus „TLS (System certificate)“ prüft er das Zertifikat des Pools gegen eine eingebaute Liste vertrauenswürdiger Stellen. Nach einem Vorfall bei der Zertifizierungsstelle eMudhra hat AxeOS 2.15.4 vom 21. Oktober 2026 diese Liste ersetzt (Pull Request #2040). Das Release enthält nur diesen Fix. Betroffen ist ausschließlich, wer einen TLS-Pool im Modus Systemzertifikat nutzt. Wer ohne TLS oder per Stratum V2 minet, muss dafür nicht aktualisieren. OSM-OS 2.15.3-osm enthält den neuen Zertifikatsspeicher noch nicht. Wer damit einen TLS-Pool im Modus Systemzertifikat nutzt, wechselt auf AxeOS 2.15.4 oder trägt das Zertifikat seines Pools selbst ein (Modus „Custom CA certificate“).
Stratum V1 im Klartext: selten ein echtes Risiko
Das klassische Stratum V1 schickt Aufträge und Shares unverschlüsselt. Wer auf dem Weg zwischen Miner und Pool sitzt, kann mitlesen und Aufträge verändern. Im Heimnetz mit eigenem Router ist das ein theoretisches Risiko. Wer es trotzdem ausschließen will, nimmt Stratum V2: AxeOS kann es seit Version 2.14.0 mit Verschlüsselung, seit 2.15.0 auch mit Prüfung des Pool-Schlüssels („Require Authentication“). Am Bitaxe Pool läuft Stratum V2 auf Port 3336, die Einrichtung samt Schlüssel steht im Stratum-V2-Guide.
Zugriff im Alltag: IP-Adresse, bitaxe.local und Login
Weil AxeOS kein Login hat, gibt es auch kein Standardpasswort. Wer nach „Bitaxe Login“ sucht, braucht in Wahrheit die Adresse des Miners. Die findest du auf vier Wegen:
- Am Display. AxeOS zeigt die IP-Adresse auf dem kleinen Bildschirm des Miners an.
- Im Router. In der Geräteliste steht der Miner unter seinem Hostnamen:
bitaxebeim offiziellen AxeOS,gammahexbeim Gamma Hex,OSM-Minerbei unserem OSM-OS. - Per Name. Seit Version 2.15.0 meldet sich AxeOS per mDNS unter
http://hostname.local, ab Werk also meisthttp://bitaxe.local. Das klappt nicht in jedem Netz: Getrennte Netze und manche Android-Geräte lösen.local-Namen nicht auf. - Über einen anderen Miner. Die Seite Swarm in AxeOS hat einen Knopf „Auto Scan“, der dein Netz nach weiteren Minern absucht.
Gib dem Miner im Router eine feste Adresse. Bei der FRITZ!Box geht das unter Heimnetz > Netzwerk > Netzwerkverbindungen: Gerät bearbeiten und je nach FRITZ!OS „Diesem Netzwerkgerät immer die gleiche IPv4-Adresse zuweisen“ oder „IPv4-Adresse dauerhaft zuweisen“ wählen. Dann ändert sie sich nach einem Neustart nicht, Lesezeichen und Überwachung funktionieren weiter, und eine Firewall-Regel trifft immer das richtige Gerät. Ändere außerdem den Hostnamen in AxeOS in etwas Eindeutiges wie gamma-wohnzimmer. Dann erkennst du den Miner in der Geräteliste sofort und auch ein zweiter Miner bekommt einen eigenen Namen.
Das Heimnetz aufteilen: IoT-Netz, Gastnetz, VLAN
AxeOS vertraut jedem Gerät im selben Netz. Je weniger Geräte sich ein Netz mit dem Miner teilen, desto weniger können ihn verstellen. Die beste Lösung ist ein eigenes Netz für Miner und andere smarte Geräte, oft IoT-Netz genannt. Dein Laptop darf hinein, um AxeOS zu öffnen. Der Miner darf hinaus zu seinem Pool. Alles andere ist gesperrt. Auch der Entdecker der CSRF-Lücke rät, den Bitaxe in ein Netz zu stellen, das von den Geräten getrennt ist, mit denen du im Internet surfst.
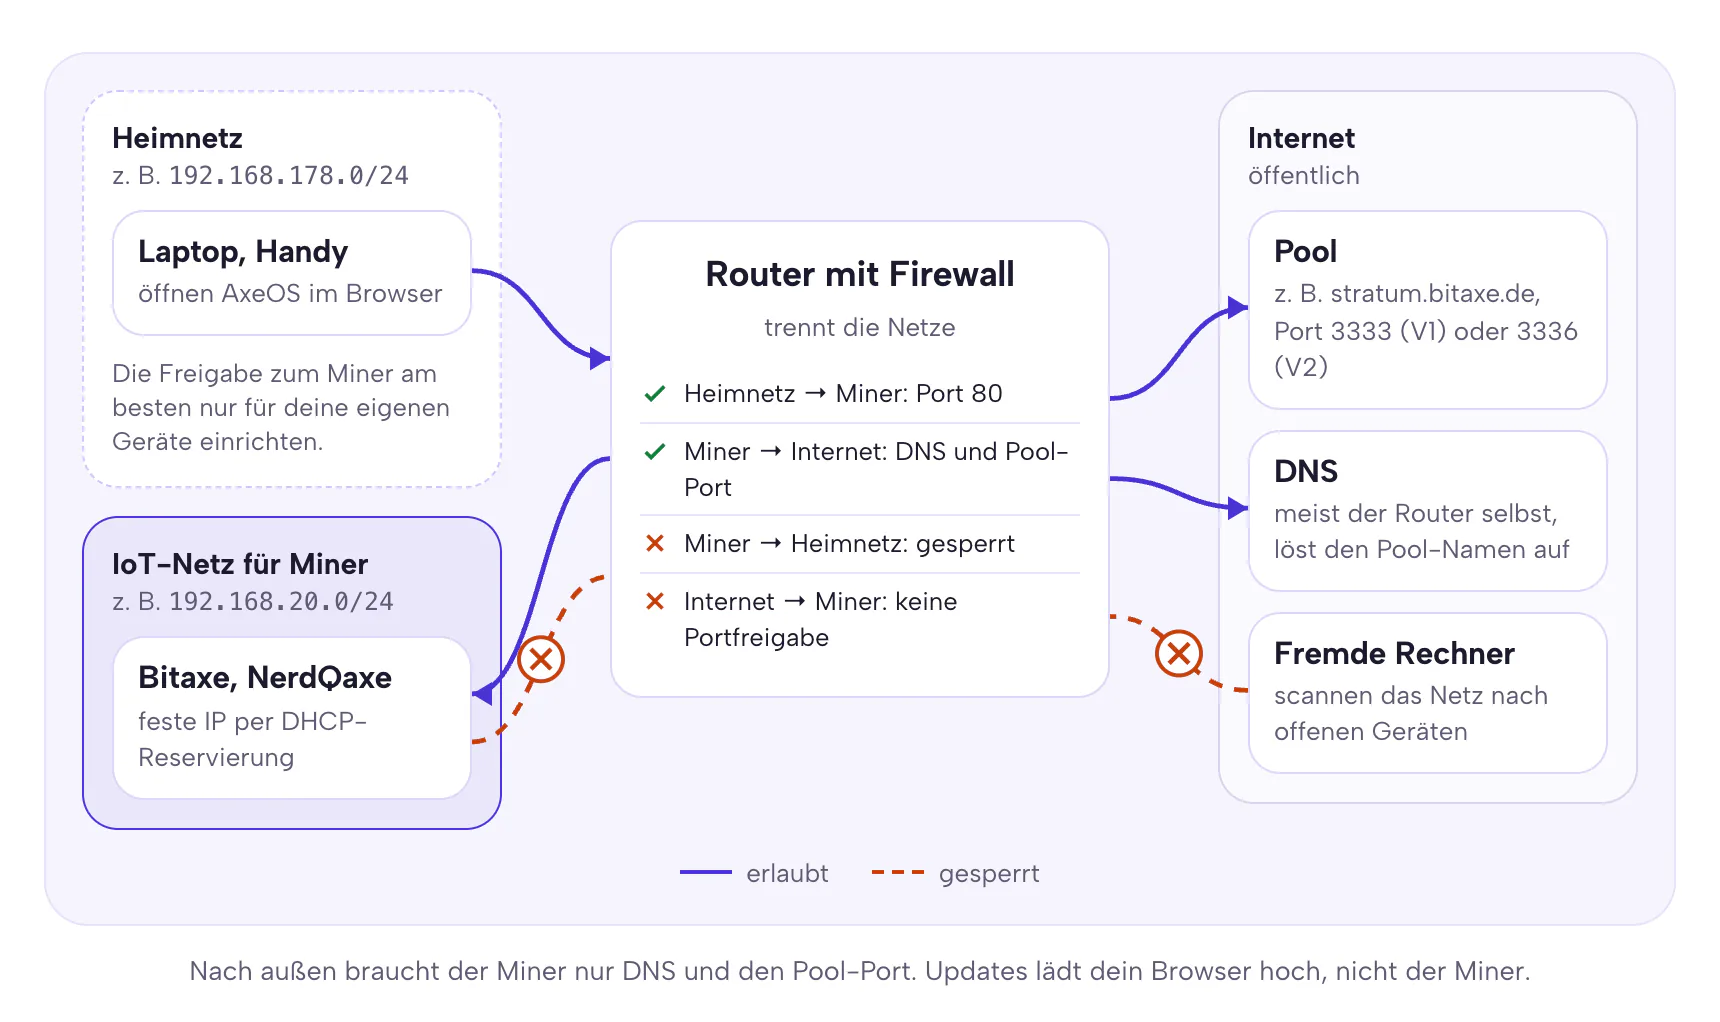
Welche Verbindungen ein Bitaxe wirklich braucht, haben wir im Quellcode nachgesehen. Der Miner selbst baut genau zwei Arten von Verbindungen auf: die Namensauflösung per DNS und die Verbindung zum Pool. Die Update-Prüfung von AxeOS fragt GitHub aus deinem Browser heraus, nicht vom Miner aus, und auch die neue Firmware lädt dein Browser hoch. Eine Zeit-Synchronisierung per NTP nutzt AxeOS nicht. Damit sind die Regeln für die Firewall kurz:
| Richtung | Regel | Warum |
|---|---|---|
| Heimnetz → Miner, TCP 80 | erlauben, am besten nur für deine eigenen Geräte | AxeOS im Browser öffnen |
| Miner → Heimnetz | sperren | Ein gekapertes Gerät soll nicht weiterkommen |
| Miner → Internet, DNS (Port 53) | erlauben, meist zum Router selbst | Pool-Namen auflösen |
| Miner → Internet, Pool-Port | erlauben, z. B. 3333 für Stratum V1 und 3336 für Stratum V2 am Bitaxe Pool | Mining |
| Miner → Internet, alles andere | sperren | braucht AxeOS nicht |
| Internet → Miner | sperren, keine Portfreigabe | Schutz vor Zugriff von außen |
| Antworten auf erlaubte Verbindungen | erlauben (established, related) | sonst lädt AxeOS im Browser nicht |
Eine Ausnahme: NerdOS auf dem NerdQaxe++ kann Warnungen an Discord schicken. Wer das nutzt, muss dem Miner zusätzlich HTTPS nach außen erlauben.
FRITZ!Box
Eine Firewall zwischen Geräten im Heimnetz hat die FRITZ!Box nicht. Sie hat aber ein Gastnetz, als Gast-WLAN unter WLAN > Gastzugang und für den Anschluss LAN 4 unter Heimnetz > Netzwerk > Netzwerkeinstellungen. Laut AVM sind Gast- und Heimnetz „vollständig voneinander getrennt und erhalten keinen Zugriff auf Geräte im jeweils anderen Netz“ (FRITZ!-Wissensdatenbank). Für einen Miner ist das Segen und Fluch zugleich: Er kommt nicht an deine anderen Geräte, aber du kommst aus dem Heimnetz auch nicht mehr an AxeOS. Auch das WireGuard-VPN der FRITZ!Box führt laut AVM ins Heimnetz, das Gastnetz nennt AVM dabei nicht.
Wer das Gast-WLAN trotzdem als Netz für Miner nutzen will, gibt dessen Passwort keinem Besucher, schaltet unter WLAN > Gastzugang „WLAN-Geräte dürfen untereinander kommunizieren“ ein und verbindet sich zum Einstellen kurz selbst mit Handy oder Laptop mit dem Gast-WLAN. Lass dabei „Internetanwendungen beschränken“ aus. Diese Option erlaubt nur Surfen und Mailen, die Verbindung zum Pool ist dann nach unserer Einschätzung gesperrt. AVM nennt dazu keine Ports. Ist dir das zu umständlich, bleibt der Miner im Heimnetz, und es gilt, was unten unter „Wenn dein Router nichts davon kann“ steht. Über die Kindersicherung kann die FRITZ!Box für ein Gerät nur Internetzugriffe sperren oder erlauben, den Verkehr innerhalb des Heimnetzes regelt sie nicht.
UniFi, OpenWrt, OPNsense und andere Router mit VLAN
Router mit VLANs können das sauberer: ein eigenes Netz mit eigenem Adressbereich und Regeln, die nur in eine Richtung gelten. Das Muster ist überall gleich. Das Heimnetz darf ins IoT-Netz, das IoT-Netz darf nur ins Internet, und Antworten auf erlaubte Verbindungen kommen zurück. In der Zonen-Firewall von UniFi gibt es dafür die Einstellung „Auto Allow Return Traffic“, die Option „Network Isolation“ trennt ein Netz von den übrigen (UniFi-Hilfe). Bei OpenWrt legst du eine eigene Firewall-Zone an und erlaubst die Weiterleitung von lan nach iot und von iot nach wan, nicht aber von iot nach lan. Eine Weiterleitung gilt dort immer nur in eine Richtung (OpenWrt-Doku). Bei OPNsense und pfSense reicht eine Regel auf der Schnittstelle, an der die Verbindung beginnt. Die Antworten lässt die Firewall von selbst durch (OPNsense-Doku).
Eine Folge der Trennung: bitaxe.local funktioniert aus dem Heimnetz nicht mehr, denn mDNS-Namen bleiben in ihrem eigenen Netz (RFC 6762). Abhilfe schafft ein mDNS-Reflektor wie Avahi oder der mDNS-Proxy von UniFi. Einfacher ist die feste IP-Adresse aus dem vorigen Abschnitt.
Wenn dein Router nichts davon kann
Dann bleibt der Miner im Heimnetz, und die übrigen Regeln tragen das Gewicht: keine Portfreigabe, ein starkes WLAN-Passwort mit WPA2 oder WPA3, ein Gastnetz für Besucher und für Geräte, denen du nicht traust, und eine aktuelle Firmware auf dem Router. Dass AxeOS von sich aus keine Ports am Router öffnet, haben wir ebenfalls nachgesehen: Die Firmware enthält kein UPnP. Eine Portfreigabe zum Miner entsteht nur, wenn sie jemand von Hand einrichtet.
Fernzugriff ohne Portfreigabe
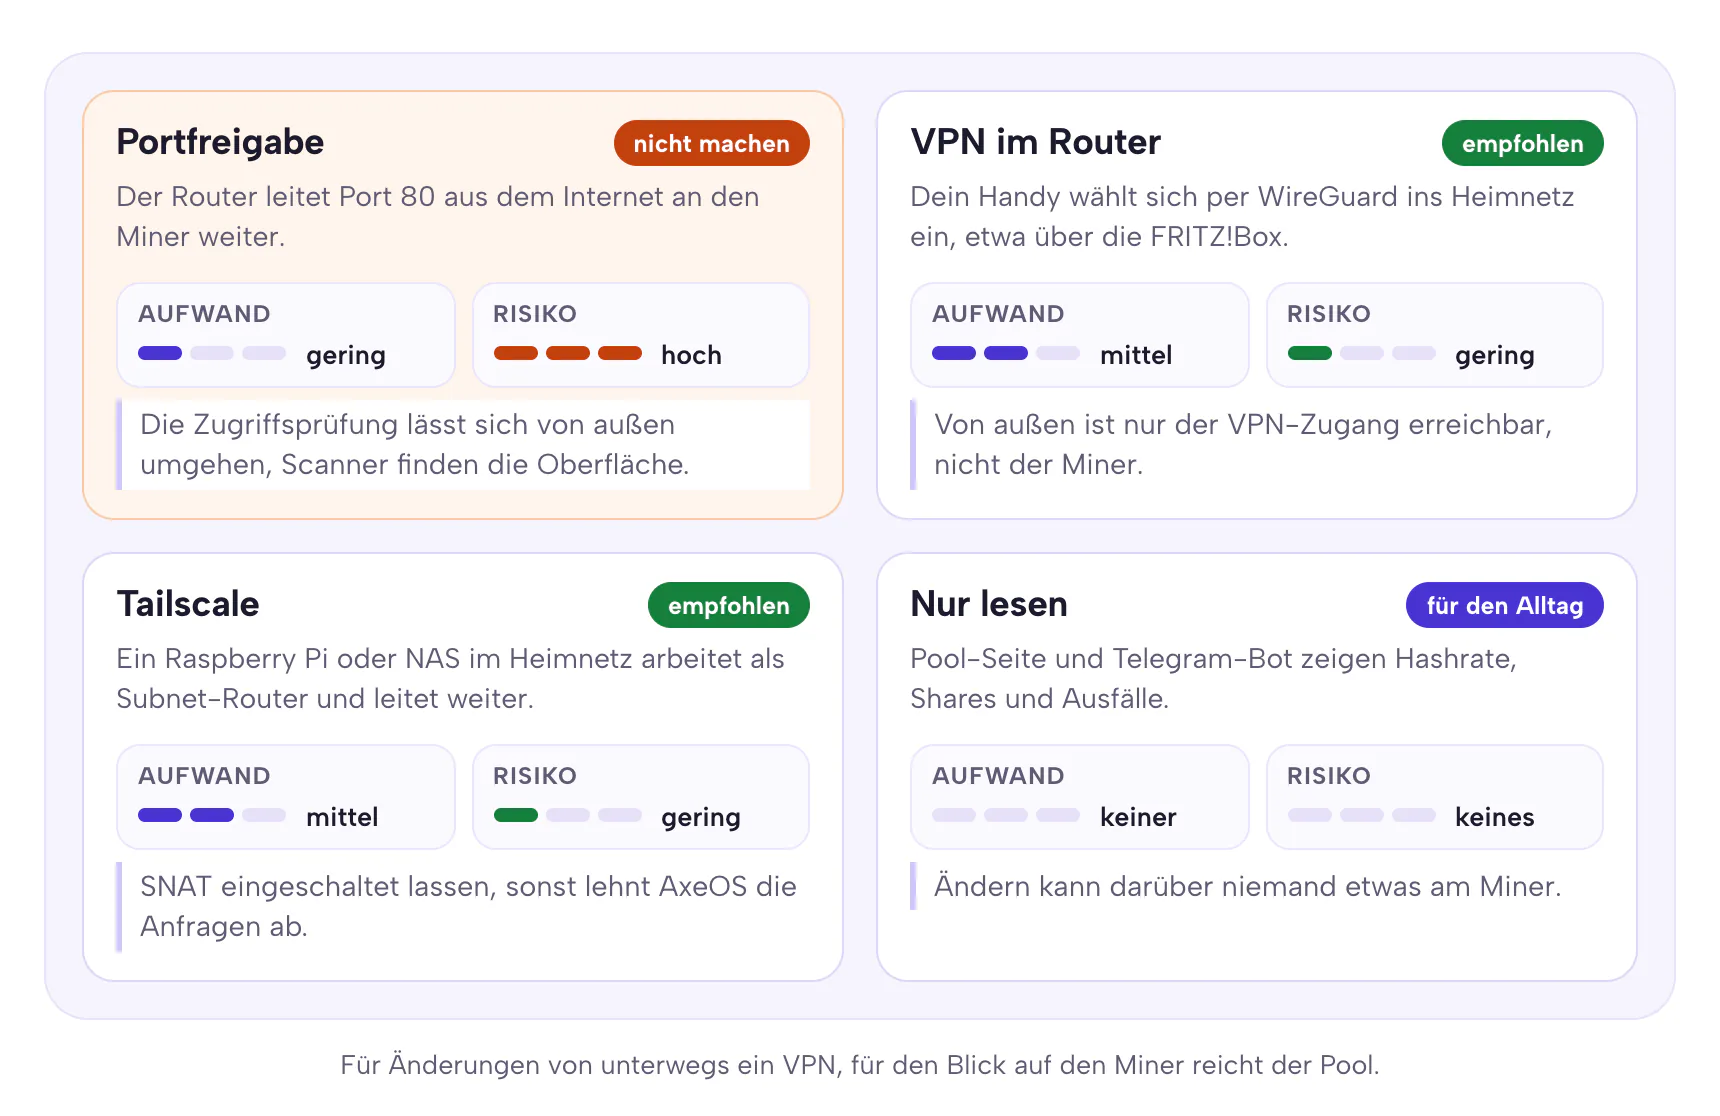
Den Miner von unterwegs zu sehen ist bequem. Eine Portfreigabe ist dafür der falsche Weg. Erstens lässt sich die Zugriffsprüfung bei einer Freigabe umgehen, siehe oben. Zweitens durchsuchen Dienste wie Shodan das Internet ständig nach erreichbaren Weboberflächen und machen sie durchsuchbar. Eine freigegebene Oberfläche wird dort früher oder später gefunden. Auch das Bundesamt für Sicherheit in der Informationstechnik rät, mit Portfreigaben äußerst sparsam umzugehen, und empfiehlt für den Zugriff von unterwegs ein VPN (BSI: Virtual Private Networks).
Ob es schon eine Freigabe gibt, siehst du bei der FRITZ!Box unter Internet > Freigaben und unter Diagnose > Sicherheit. Prüfe dort auch, ob Geräte selbst Ports öffnen dürfen. In den Einstellungen eines Netzwerkgeräts heißt das „Selbstständige Portfreigaben für dieses Gerät erlauben“, in neueren FRITZ!OS-Versionen etwas länger formuliert (FRITZ!-Wissensdatenbank). AxeOS nutzt diese Möglichkeit nicht, andere Geräte in deinem Netz vielleicht schon. Bei anderen Routern heißt die Seite meist Port Forwarding, NAT oder Virtual Server, die automatische Variante UPnP oder PCP.
VPN im Router
Seit FRITZ!OS 7.50 kann die FRITZ!Box WireGuard. Unter Internet > Freigaben > VPN (WireGuard) legst du mit „WireGuard-Verbindung hinzufügen“ und „Einzelgerät verbinden“ einen Zugang für dein Handy an, bestätigst das an der Box und scannst den QR-Code mit der WireGuard-App (Anleitung von AVM). Eine Portfreigabe brauchst du dafür nicht. Voraussetzung ist, dass dein Anschluss eine öffentliche IPv4-Adresse oder IPv6 hat. Bei DS-Lite-Anschlüssen braucht auch das Handy unterwegs IPv6. Über das VPN erreichst du das Heimnetz und damit AxeOS unter der IP-Adresse des Miners. Namen auf .local funktionieren durch das VPN meist nicht, AVM rät hier selbst dazu, die IP-Adresse zu nehmen.
Tailscale mit Subnet-Router
Tailscale ist ein VPN, das ohne Portfreigabe und ohne öffentliche IP-Adresse auskommt, und der Weg, den die AxeOS-Entwickler selbst empfehlen. Auf dem Miner läuft es nicht. Du brauchst ein Gerät im Heimnetz, das dauerhaft läuft, etwa einen Raspberry Pi oder ein NAS, und machst es zum Subnet-Router: Weiterleitung einschalten, das Netz des Miners mit tailscale set --advertise-routes=192.168.178.0/24 ankündigen (deinen eigenen Adressbereich einsetzen) und die Route in der Admin-Konsole freigeben (Tailscale-Doku).
Eine Standardeinstellung solltest du dabei nicht ändern. Tailscale ersetzt die Absenderadresse durch die des Subnet-Routers (SNAT). Der Miner sieht dann eine Adresse aus deinem Heimnetz und lässt die Anfrage zu. Schaltest du SNAT ab (--snat-subnet-routes=false), kommen die Anfragen mit einer Tailscale-Adresse aus 100.64.0.0/10 an, und AxeOS lehnt sie mit 401 ab. Das haben wir aus dem Quellcode abgeleitet, am Gerät getestet haben wir es nicht.
Für den Alltag reicht oft: nur lesen
Meistens willst du von unterwegs nur wissen, ob der Miner läuft. Dafür brauchst du keinen Zugriff auf AxeOS. Die Seite pool.bitaxe.de zeigt für deine Adresse Hashrate, Worker und beste Shares, und der Telegram-Bot @bitaxepool_bot meldet dir, wenn ein Worker 15, 30 oder 60 Minuten lang keine Shares liefert und wenn er wieder da ist. Beides sieht nur, was beim Pool ankommt. Ändern kann darüber niemand etwas an deinem Miner.
Der offene Hotspot nach einem WLAN-Ausfall
Für die erste Einrichtung öffnet jeder Bitaxe ein eigenes WLAN mit dem Namen Bitaxe_ und vier Zeichen aus seiner Hardware-Adresse, zum Beispiel Bitaxe_3F2A. Du verbindest dein Handy damit, trägst dein WLAN ein, fertig. Weniger bekannt ist, dass der Miner diesen Hotspot nicht nur beim ersten Start öffnet. Laut Quellcode geht er bei jedem Abbruch der WLAN-Verbindung wieder an und erst aus, wenn der Miner zurück in deinem Netz ist.
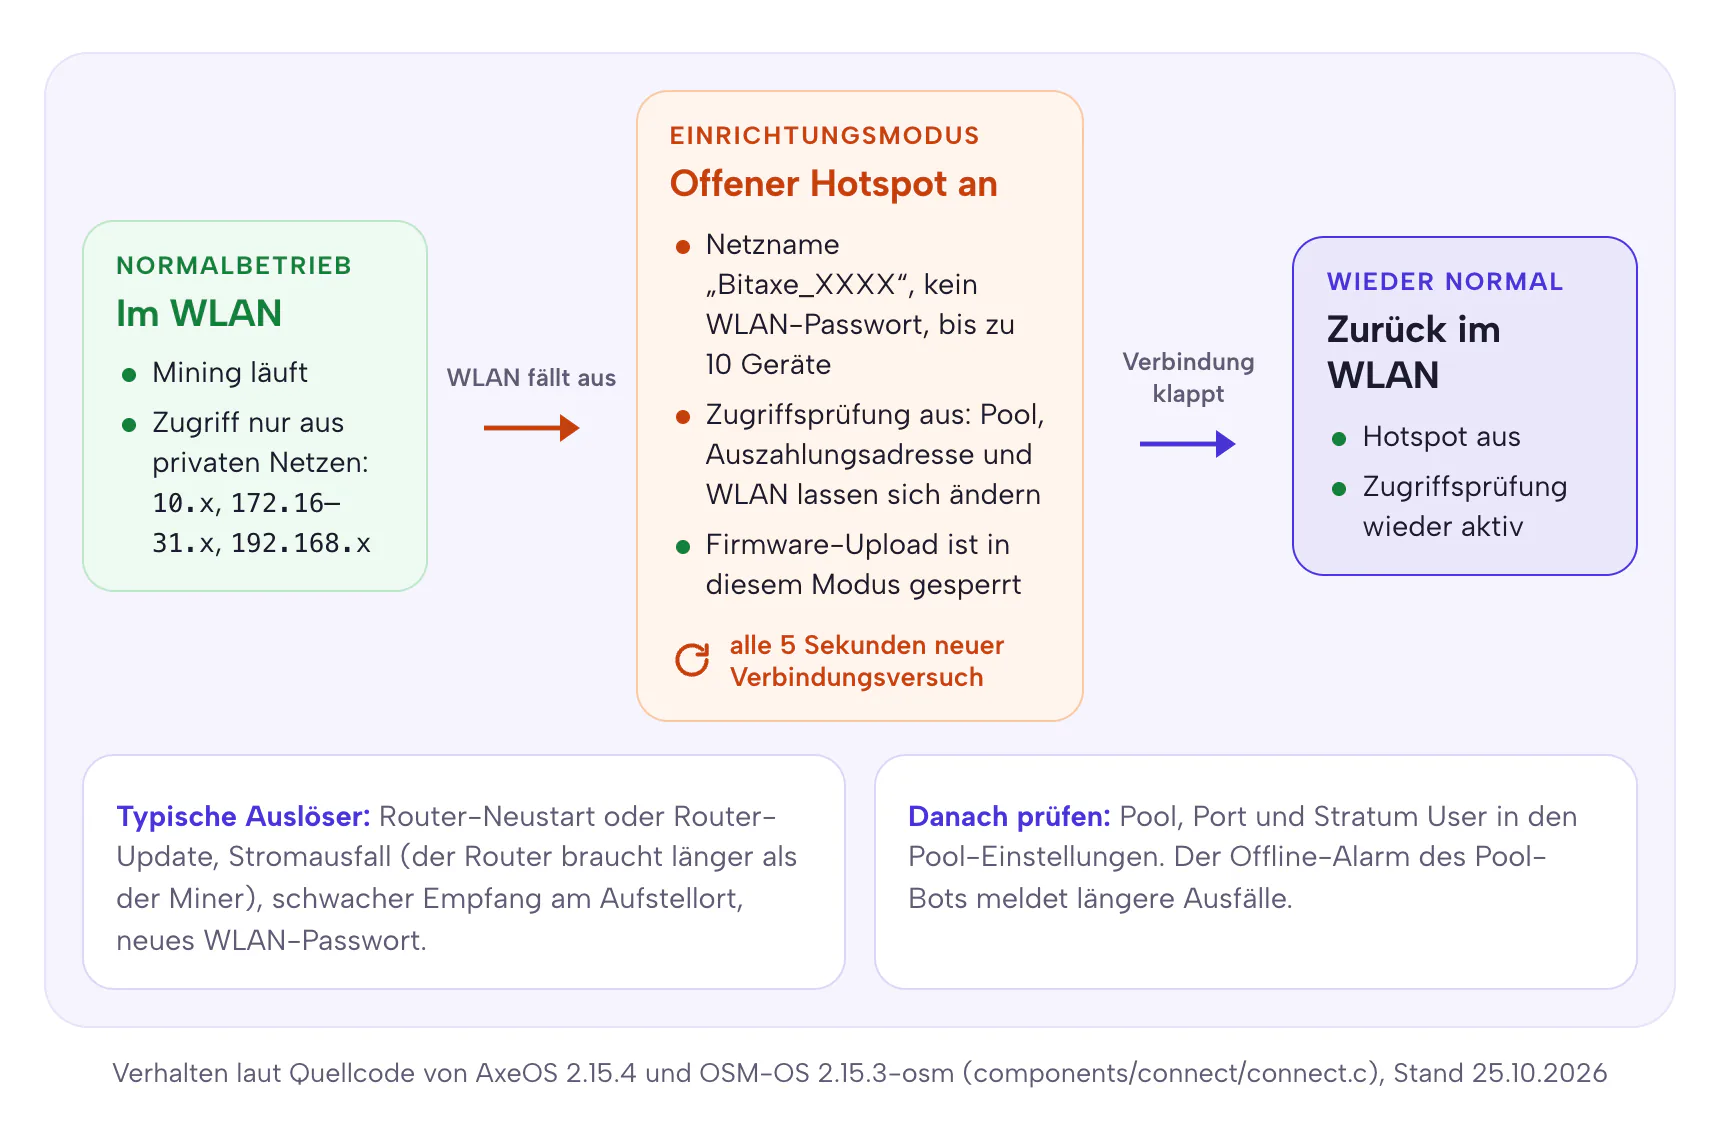
Der Hotspot ist offen, also ohne WLAN-Passwort, und nimmt bis zu zehn Geräte auf. Solange er läuft, schaltet AxeOS die Zugriffsprüfung ab. Wer sich verbindet, kann Pool, Auszahlungsadresse und WLAN-Zugang ändern. Nur den Firmware-Upload lehnt der Miner in diesem Modus ab. Alle fünf Sekunden versucht er, zurück in dein WLAN zu kommen. Der Nutzer, der das im September 2026 gemeldet hat, beschreibt es so: „When wifi crash or reboots, the device enters wifi setup-mode and anyone can then take control for a while until it reconnects.“
Wie groß das Risiko ist, hängt von zwei Dingen ab: wie oft dein WLAN ausfällt und wer in Funkreichweite wohnt. Typische Auslöser sind ein Neustart des Routers, etwa nach einem automatischen Update, ein Stromausfall, nach dem der Router länger zum Hochfahren braucht als der Miner, ein schwacher Empfang am Aufstellort und ein neues WLAN-Passwort. In einer Wohnung mit Nachbarn hinter jeder Wand ist ein offenes WLAN schnell gefunden. Auf dem Land ist das Risiko kleiner.
- Empfang verbessern. Der ESP32 im Bitaxe funkt nur auf 2,4 GHz. Stell den Miner nicht in die hinterste Ecke und schau im Dashboard von AxeOS auf die Signalstärke (RSSI). Werte schlechter als etwa −70 dBm gelten als schwach und führen eher zu Abbrüchen.
- Router-Neustarts planen. Lege automatische Updates des Routers in die Nacht, dann ist das Zeitfenster kurz und du weißt, wann du nachsehen musst.
- Nach jedem Ausfall prüfen. Hat der Pool-Bot einen Ausfall gemeldet, sieh in AxeOS nach Pool, Port und Stratum User.
- Auf das fremde Netz achten. Siehst du auf dem Handy ein Netz „Bitaxe_…“, obwohl dein Miner laufen sollte, ist er gerade nicht in deinem WLAN.
Eine Einstellung, die den Hotspot nach der Einrichtung abschaltet oder mit einem Passwort versieht, gibt es weder in AxeOS noch in OSM-OS. Genau das fordert die Meldung vom September 2026. Sobald eine Version das kann, steht es hier.
Firmware: Herkunft, Prüfsumme, Updates
Weil der Miner nicht prüft, von wem eine Firmware stammt, musst du das tun. Spiel nur Dateien aus offiziellen Releases ein: für AxeOS aus bitaxeorg/ESP-Miner, für OSM-OS aus opensourceminers/OSM-OS-Bitaxe, für den NerdQaxe aus shufps/ESP-Miner-NerdQAxePlus. GitHub zeigt zu jeder Datei eines Releases eine SHA-256-Prüfsumme. Stimmt die Prüfsumme deiner Datei damit überein, ist es dieselbe Datei.
Den Vergleich nimmt dir unser Web-Flasher ab. Er lädt die Firmware aus dem GitHub-Release, prüft ihre SHA-256-Prüfsumme gegen die Angabe von GitHub und schreibt sie erst danach per USB auf den Miner. Danach liest er den Speicher zurück und prüft ihn. Weicht die Prüfsumme ab, bricht er ab. AxeOS selbst bekommt eine solche Prüfung voraussichtlich mit dem nächsten großen Release: Der Knopf „Verify“ auf der Update-Seite vergleicht dann die laufende Firmware mit der offiziellen Datei (Pull Request #2001, seit 4. Oktober 2026 im Entwicklungsstand, geplant für 2.16.0).
Zu OSM-OS gehört eine ehrliche Einordnung. OSM-OS ist unsere Open-Source-Variante von AxeOS mit Voreinstellungen für unsere Geräte und den Bitaxe Pool, der Quellcode und jede Änderung liegen offen auf GitHub. Die aktuelle Version 2.15.3-osm beruht auf AxeOS 2.15.3. Bei den Punkten in diesem Artikel verhält sie sich deshalb wie das Original: kein Passwort, offener Hotspot nach WLAN-Ausfall, umgehbare Zugriffsprüfung bei Portfreigabe. Den neuen Zertifikatsspeicher aus 2.15.4 enthält sie noch nicht, was nur bei TLS-Pools mit Systemzertifikat zählt. Wenn wir diese Punkte in OSM-OS schließen, ergänzen wir diesen Artikel mit der Versionsnummer.
Hast du den Verdacht, dass jemand an deinem Miner war, verlass dich nicht auf die Oberfläche. Eine manipulierte Firmware kann dir dort jede Adresse anzeigen. Flashe den Miner stattdessen per USB neu, im Web-Flasher mit der Option „Factory Reset“, und richte ihn danach frisch ein. Wie das Schritt für Schritt geht, steht in der Anleitung zum Firmware-Update.
NerdQaxe und NerdOS: Einmalcode einschalten
Der NerdQaxe++ läuft nicht mit AxeOS, sondern mit NerdOS, einer Weiterentwicklung von AxeOS durch den Entwickler shufps. NerdOS hat seit Version 1.0.34.1 vom November 2025 einen Schutz, den AxeOS nicht hat: einen Einmalcode nach dem TOTP-Verfahren, wie bei der Zwei-Faktor-Anmeldung deiner Bank. Du schaltest ihn in NerdOS ein, scannst den QR-Code vom Display mit einer Authenticator-App, und ab dann verlangt der Miner für heikle Aktionen einen sechsstelligen Code. Auf Wunsch merkt er sich deinen Browser für 24 Stunden.
Geschützt sind laut Quellcode von NerdOS 1.1.0.1 die Einstellungen samt Pool, Adresse und WLAN, Firmware-Updates, die Einstellungen für Warnungen und das Ein- und Ausschalten des Codes selbst. Neustart und Abschalten bleiben bewusst ohne Code, damit Hausautomationen weiter funktionieren. Die Entwickler sagen auch klar, was der Code nicht ist: „TOTP is not a full authentication solution for exposed setups“. Er ersetzt also weder das getrennte Netz noch den Verzicht auf eine Portfreigabe. Er sorgt aber dafür, dass ein fremdes Gerät in deinem Netz die Adresse nicht mehr einfach umstellen kann. Wenn du einen NerdQaxe hast: Schalte ihn ein.
Die Auszahlungsadresse im Blick behalten
Ändert jemand den Stratum User, rechnet dein Miner für eine fremde Adresse. Für deinen Pool sieht das aus, als wäre dein Miner offline: Für deine Adresse kommen keine Shares mehr an. Genau das ist das Signal, auf das du dich verlassen kannst. Der Pool weiß nichts von deiner Firmware oder deinem Netz, er zählt nur, was für deine Adresse ankommt.
- Pool-Alarm einrichten. Schick dem Bot @bitaxepool_bot deine Adresse mit
/watch. Er meldet sich, wenn ein Worker keine Shares mehr liefert. Läuft der Miner zu Hause sichtbar weiter, ist das ein Grund, sofort in AxeOS nachzusehen. - Nach Ausfällen nachsehen. Pool, Port und Stratum User in AxeOS prüfen, auch den Fallback-Pool.
- Automatisch prüfen. Wer mehrere Miner hat, kann sie per Skript abfragen und Adresse, Fallback und Coinbase vergleichen lassen. Wie das ohne Fehlalarme geht, steht im Artikel Bitaxe überwachen.
Eine Prüfung bringt AxeOS übrigens schon mit, sie schützt aber vor etwas anderem. Das Dashboard warnt, wenn der Pool weniger als 95 Prozent der Blockprämie an die eingetragene Adresse zahlen würde. Das deckt einen unseriösen Pool auf. Eine geänderte Adresse im Miner deckt es nicht auf, denn dann ist ja die fremde Adresse eingetragen.
Checkliste in 15 Minuten
- Im Router alle Portfreigaben auf den Miner löschen.
- Firmware prüfen: mindestens AxeOS 2.5.0, besser die aktuelle Version. NerdOS ab 1.0.34.1.
- In AxeOS deinen Stratum User und den Fallback mit deiner eigenen Adresse eintragen.
- Dem Miner im Router eine feste IP-Adresse geben und einen eindeutigen Hostnamen.
- Wenn der Router es kann: ein eigenes Netz für Miner einrichten, Regeln wie in der Tabelle oben.
- WLAN-Empfang am Aufstellort prüfen und den Miner notfalls näher an den Router stellen.
- Automatische Router-Updates in die Nacht legen.
- Pool-Alarm per @bitaxepool_bot einrichten.
- Beim NerdQaxe++ den Einmalcode einschalten.
- Firmware nur aus offiziellen Releases einspielen, am einfachsten über den Web-Flasher.
- Für den Zugriff von unterwegs ein VPN einrichten statt einer Freigabe.
- Für mehr Ruhe beim Pool: Stratum V2 mit Prüfung des Pool-Schlüssels.
Häufige Fragen
Hat AxeOS ein Passwort oder ein Standardpasswort?
Wie finde ich die IP-Adresse meines Bitaxe?
bitaxe, bei OSM-OS OSM-Miner. Ab AxeOS 2.15.0 klappt in vielen Netzen auch http://bitaxe.local. Kann ich ein Passwort für AxeOS setzen?
Ist eine Portfreigabe auf den Bitaxe gefährlich?
Wie greife ich von unterwegs sicher auf meinen Miner zu?
Kann jemand meine Blockprämie stehlen?
Was passiert, wenn mein WLAN ausfällt?
Woran erkenne ich, dass jemand meinen Miner verstellt hat?
Muss ich den Miner ins Gastnetz stellen?
Ist die Verbindung zum Pool verschlüsselt?
Ist OSM-OS sicherer als das offizielle AxeOS?
Brauche ich das alles für einen einzigen Miner?
Quellen
- AxeOS 2.15.4, Quellcode: Zugriffsprüfung (http_server.c), WLAN und Hotspot (connect.c), Release 2.15.4; OSM-OS: opensourceminers/OSM-OS-Bitaxe
- GitHub bitaxeorg/ESP-Miner: #89 Login-Seite, #829 Einstellungen geändert, #1626 HTTPS, #1750 Basic Authentication, #2001 Prüfsumme, #2010 Hotspot, #2040 Zertifikate
- NVD: CVE-2025-27579 und Snotra Cyber Security: AxeOS CSRF Vulnerability
- NerdOS: Releases von ESP-Miner-NerdQAxePlus mit den Hinweisen zum Einmalcode (TOTP) ab 1.0.34.1
- FRITZ!-Wissensdatenbank: WLAN-Gastzugang, LAN-Gastzugang, WireGuard-VPN, automatische Portfreigaben, immer die gleiche IP-Adresse
- Tailscale: Subnet-Router und SNAT, UniFi: Zonen-Firewall, OpenWrt: Firewall, OPNsense: Firewall, RFC 6762: Multicast DNS
- BSI: Virtual Private Networks und Smart Home
Passende Produkte


Weiterlesen
Bitaxe überwachen: Ausfälle, Hitze und falsche Auszahlung erkennen, ohne Fehlalarme
Welche Werte die AxeOS-API wirklich liefert, ab wann „kein Share seit …“ ein echter Ausfall ist, warum ein Bitaxe nach einer Überhitzung dauerhaft langsamer läuft und wie ein kleines Skript im Heimnetz Hitze, Netzteil, Fallback-Pool und Coinbase überwacht.
Guides & WissenNerdaxe Gaia: Was der BM1373-Miner kann, welche Firmware passt und für wen er sich lohnt
Ein einzelner BM1373 im vertrauten Nerdaxe-Format: Werkseinstellungen aus dem Quellcode, Hashrate und Verbrauch mit allen belegten Werten, 12-Volt-Netzteil, OSM-OS aus dem Flasher, Einrichtung, Übertakten bis zur Stromgrenze, Blockchance und Stromkosten, dazu der Vergleich mit Nerdaxe Gamma, Bitaxe GT und NerdQaxe++.
Guides & WissenStratum V2 am Bitaxe einrichten: verschlüsselt solo minen in fünf Feldern
Seit AxeOS 2.14 spricht jeder Bitaxe Stratum V2, seit September 2026 auch der Bitaxe Pool. Diese Anleitung geht Feld für Feld durch, was du in AxeOS einträgst, wie du Fallback und Prüfung richtig aufsetzt und woran es hakt, wenn keine Shares ankommen. Für Bitaxe, NerdQaxe und große ASICs.